网络与代理
分别配置访问模型服务的出站代理,以及让其他设备连接 ACECode 的远程 Web 入口。
模型请求使用的代理
出站代理由 config.json 的 network 配置控制。默认 auto 会尝试读取系统或环境中的代理;Windows 使用系统代理信息,macOS/Linux 使用相关代理环境变量。
| proxy_mode | 含义 |
|---|---|
| auto | 自动选择可用的系统或环境代理。 |
| off | 强制直接连接,忽略代理来源。 |
| manual | 使用 proxy_url 指定的代理。 |
{
  "network": {
    "proxy_mode": "manual",
    "proxy_url": "http://127.0.0.1:7890",
    "proxy_no_proxy": "localhost,127.0.0.1"
  }
}
先确认代理程序已经运行且端口正确。需要直连的主机可加入 proxy_no_proxy,它会与环境中的 NO_PROXY 合并。这里的 7890 只是示例,不是 ACECode 自带的代理服务。
检查与临时调整
TUI 中使用 /proxy 查看实际代理、来源和可达性。/proxy refresh 重新解析并探测,/proxy off 临时直连,/proxy set URL 临时指定,/proxy reset 回到配置来源。这些临时操作与手动保存全局配置要区分。
自动模式检测到代理不可达时,可能进入 auto-fallback 直连状态。若服务只能通过代理访问,先恢复代理再 refresh;不要因为浏览器能打开网页,就假定 ACECode 进程使用了同一代理。
模型 URL、MCP URL 和代理 URL 分别填写。代理不是模型的 Base URL;证书、鉴权、DNS 或接口参数错误也不能一概通过换代理解决。
远程 Web 的访问代理
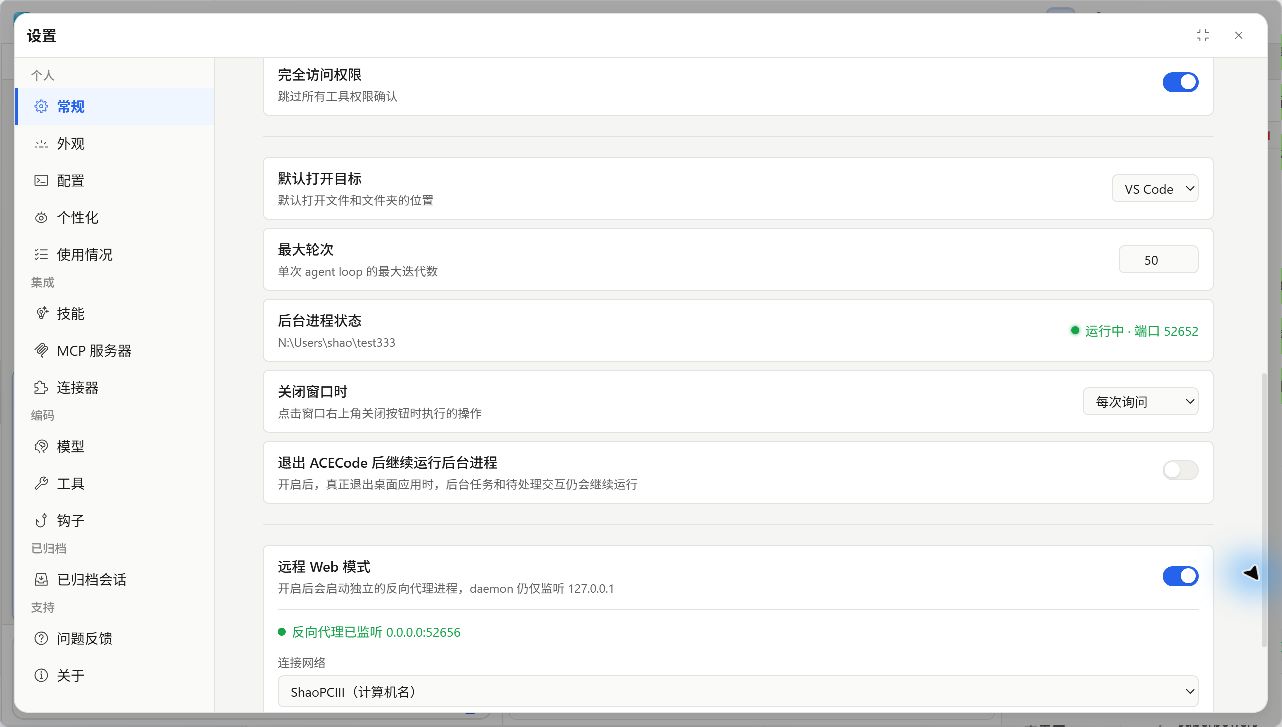
设置 > 常规 > 远程 Web 模式用于其他设备访问当前 ACECode。开启后出现连接地址和复制连接入口,本机后台仍监听回环地址。它与上面的模型出站代理是两套配置。
连接失败时依次检查后台服务、远程模式状态、实际代理端口、主机名解析和防火墙。复制连接包含 Token,服务重启后旧连接可能失效,需要重新复制。
完整连接流程见从其他设备连接。跨公网访问使用可信 VPN 或 HTTPS 入口,不直接公开包含 Token 的地址。